利用格式化字符串串行改 printf 返回地址实现多次读写,泄露栈/PIE/libc 后布置 gets+ROP 链绕过 seccomp 读 flag。
-
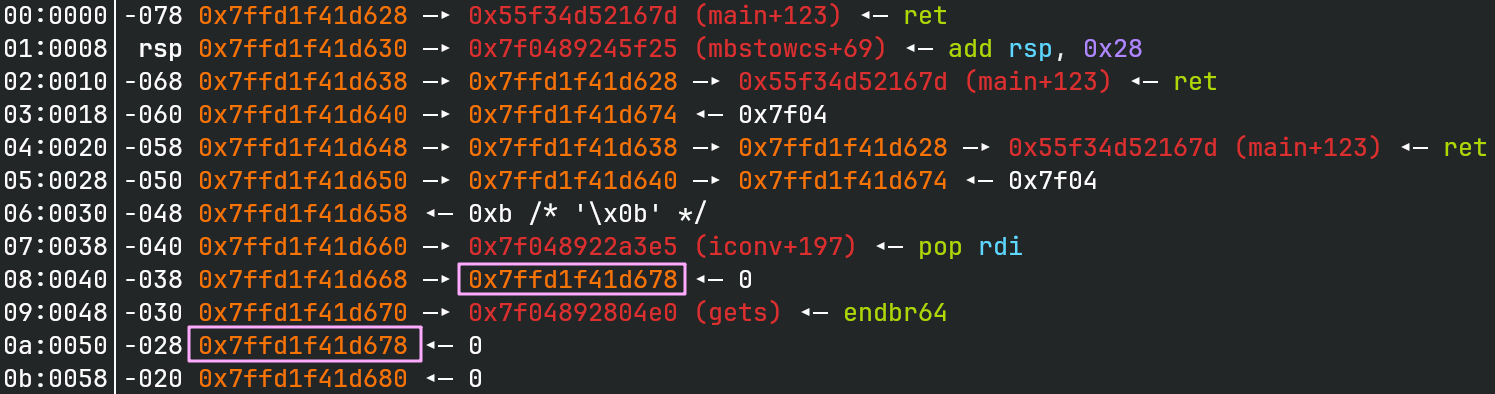
第九届浙江省大学生网络与信息安全竞赛 决赛 - fffmt
-
第九届浙江省大学生网络与信息安全竞赛 决赛 - base_arm
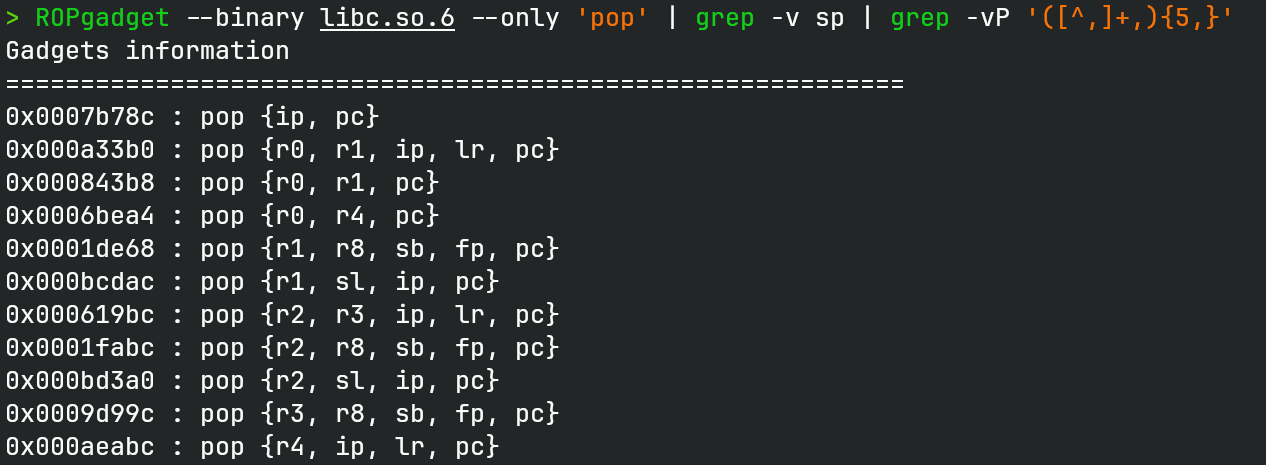
ARM 栈溢出 leak libc_base,调用
execl("/bin/sh", "/bin/sh", NULL)get shell。 -
第九届浙江省大学生网络与信息安全竞赛 决赛 - cake
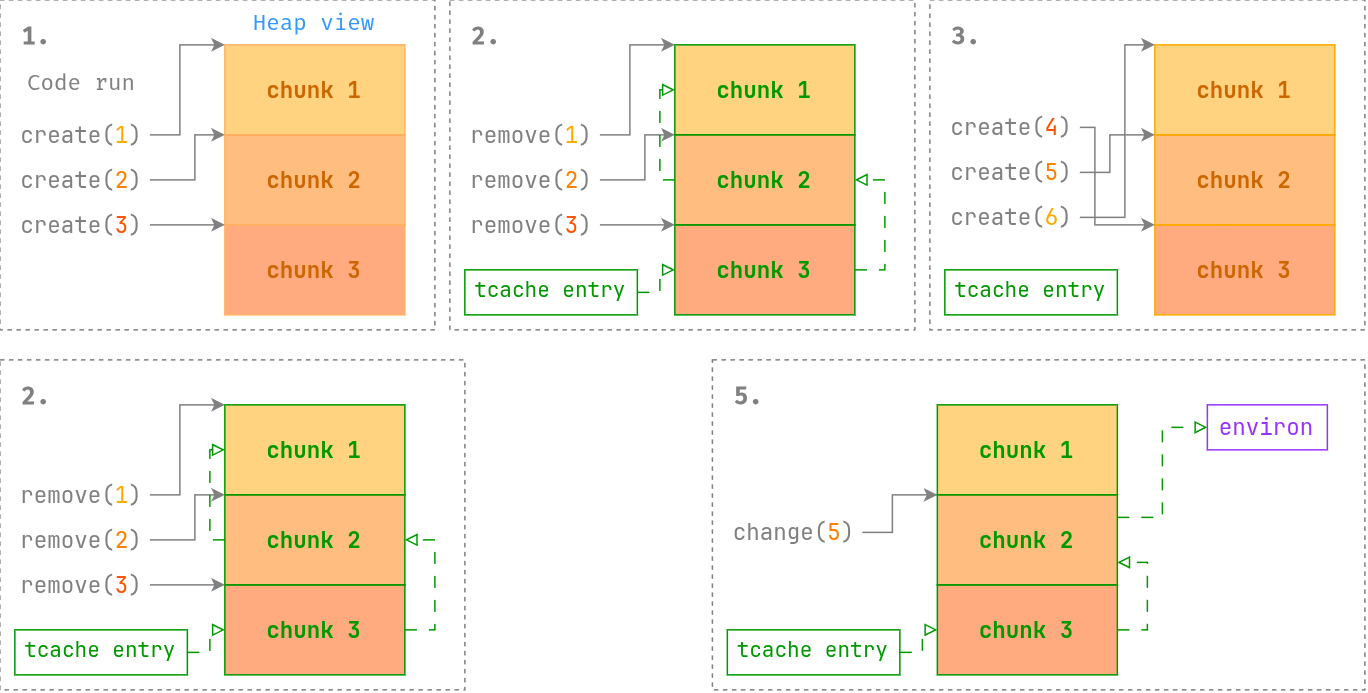
利用 UAF 构造 tcache poisoning,泄露
environ并打栈改 main 返回地址触发 ROP。 -
第九届浙江省大学生网络与信息安全竞赛 决赛 - shellcode_5
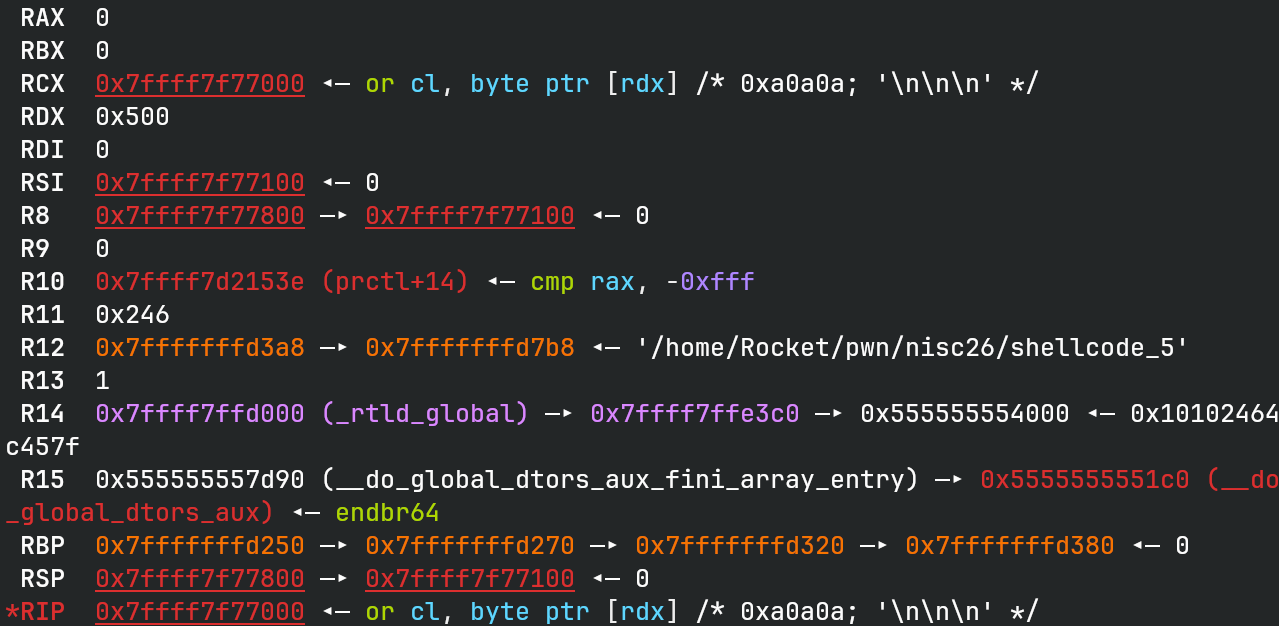
利用 3 字节
syscall;ret触发read(0,rcx+0x100,0x500),ret跳转rcx+0x100执行openat/sendfile读 flag。 -
第九届浙江省大学生网络与信息安全竞赛 初赛 - ledger
inspect/store负索引泄露 libc 并改book,劫持至mov ebp, edi; jmp [rsi+0x66], 用leave;ret栈迁移bss布置orw chain读 flag。 -
第九届浙江省大学生网络与信息安全竞赛 初赛 - echo_rop
栈迁移至 bss,经 DlResolve 解析
system执行cat flag,一次栈溢出写 flag。 -
第九届浙江省大学生网络与信息安全竞赛 初赛 - Baby Heap 3
UAF 泄露 libc/heap 后,tcache poisoning 劫持
_IO_list_all,走 House of Apple 2 get shell。 -
第九届浙江省大学生网络与信息安全竞赛 初赛 - basic_pwn
基础 ret2libc:修改
rbp-0x4索引,从rbp-0x40栈溢出,leakputs后 get shell。 -
Android 透明代理与专用 DNS 之争
我用了 AsteriskNG 作为手机上的代理,并开启了 tproxy 透明代理模式,但是诡异的是, 流量下一切正常,wifi 下 tg 能正常工作,但是浏览器无法访问 google。这怎么可能呢! 等一下,
curl -v拿到的解析结果怎么是污染过的 IP... -
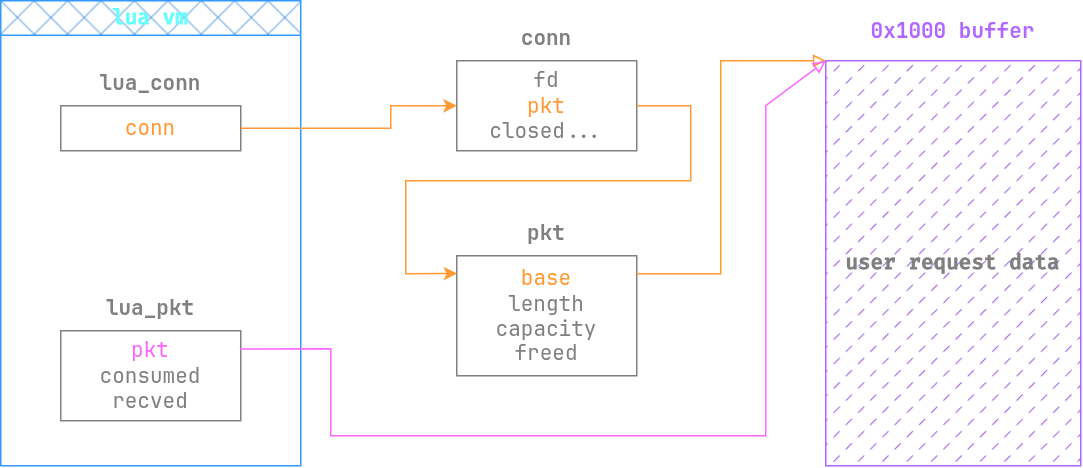
ACTF 2026 - badgate
gateway 存在 lua_pkt 悬挂指针导致 UAF,通过控制 0x1000 堆块与 top chunk/unsorted bin 布局,利用
loadfile('/flag')触发 FILE 按块大小分配复用堆块并用pkt:tostring()泄露 flag。